

Tin tức
IPS là gì? Các loại IPS thông dụng hiện nay
Trong bối cảnh các cuộc tấn công mạng ngày càng tinh vi và phức tạp, việc chỉ dừng lại ở phát hiện mối đe dọa là chưa đủ để bảo vệ hệ thống một cách toàn diện. Đó là lý do IPS (Intrusion Prevention System) – hệ thống ngăn chặn xâm nhập – ra đời và trở thành một trong những thành phần không thể thiếu trong kiến trúc bảo mật của doanh nghiệp hiện đại. Vậy IPS là gì, hoạt động ra sao và mang lại lợi ích gì cho hệ thống mạng? Hãy cùng tìm hiểu chi tiết về IPS là gì trong bài viết dưới đây của Digitech JSC nhé.
Nội dung chính của bài viết
IPS là gì?
IPS là viết tắt của Internet Protocol Suite (Bộ giao thức Internet), là tập hợp các giao thức tiêu chuẩn giúp các thiết bị kết nối và trao đổi dữ liệu trên mạng Internet. IPS dựa trên mô hình TCP/IP và bao gồm nhiều giao thức khác nhau như IP (Internet Protocol), TCP (Transmission Control Protocol), UDP (User Datagram Protocol), ICMP (Internet Control Message Protocol) và các giao thức hỗ trợ khác.
Các loại IPS thông dụng hiện nay
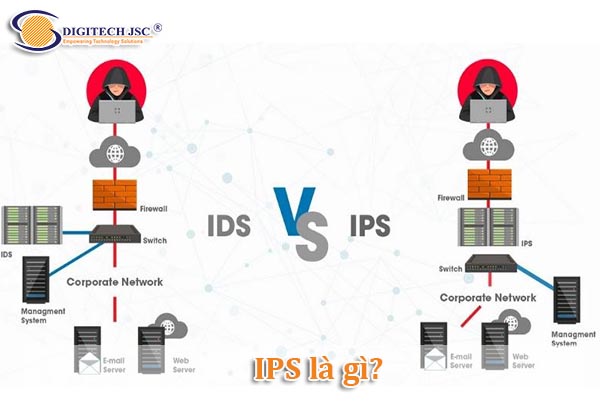
Dưới đây là các loại IPS thông dụng trên thị trường hiện nay bao gồm:
Network-based IPS (NIPS)
Được triển khai tại các điểm chiến lược trong hệ thống mạng (thường ngay sau firewall hoặc tại cổng vào/ra của mạng), NIPS giám sát toàn bộ lưu lượng đi qua để phát hiện và ngăn chặn các cuộc tấn công nhắm vào nhiều thiết bị, máy chủ trong cùng hệ thống. Đây là loại IPS phổ biến nhất, thường được tích hợp sẵn trong các thiết bị firewall, router chuyên dụng.
Host-based IPS (HIPS)
Được cài đặt trực tiếp trên từng máy chủ hoặc thiết bị đầu cuối (server, laptop, PC), HIPS giám sát các hoạt động nội bộ như tiến trình hệ thống, file, registry để phát hiện hành vi bất thường ngay tại thiết bị đó. Loại này phù hợp để bảo vệ các máy chủ quan trọng chứa dữ liệu nhạy cảm.
Wireless IPS (WIPS)
Chuyên giám sát và bảo vệ mạng không dây (Wi-Fi), phát hiện các điểm truy cập giả mạo (rogue access point), tấn công giả mạo địa chỉ MAC, hay các thiết bị không được phép kết nối vào mạng wireless của tổ chức.
Network Behavior Analysis (NBA)
Tập trung phân tích hành vi và lưu lượng mạng theo thời gian để phát hiện các bất thường (như lưu lượng tăng đột biến, kết nối lạ), thường dùng để phát hiện các cuộc tấn công DDoS, phát tán malware hoặc worm trong nội bộ mạng.
Phân loại IPS theo phương thức phát hiện
IPS có những phương thức sau:
Signature-based
So khớp lưu lượng với cơ sở dữ liệu mẫu tấn công đã biết, độ chính xác cao nhưng khó phát hiện tấn công mới (zero-day)
Anomaly-based
Phát hiện dựa trên hành vi bất thường so với baseline thông thường, có khả năng phát hiện tấn công mới nhưng dễ báo động giả (false positive)
Policy-based
Hoạt động dựa trên các chính sách bảo mật do quản trị viên thiết lập sẵn
Reputation-based
Chặn lưu lượng từ các nguồn IP/domain có “danh tiếng xấu” dựa trên dữ liệu threat intelligence toàn cầu
Cơ chế hoạt động của IPS
IPS hoạt động theo một quy trình liên tục gồm nhiều bước, thường được đặt inline (trực tiếp trên đường truyền dữ liệu) để có thể can thiệp ngay lập tức.
Thu thập và giám sát lưu lượng (Traffic Monitoring)
IPS được đặt tại vị trí chiến lược (sau firewall, trước vùng mạng nội bộ) để toàn bộ lưu lượng ra/vào đều phải đi qua nó. Thiết bị sẽ “bóc tách” (deep packet inspection) từng gói tin để phân tích header, payload, giao thức…
Phân tích và phát hiện (Detection)
Dữ liệu thu thập được đối chiếu qua các cơ chế:
- Signature matching: so khớp với cơ sở dữ liệu chữ ký các mẫu tấn công đã biết (giống như so khớp vân tay).
- Anomaly detection: so sánh với baseline hành vi bình thường của hệ thống, nếu có sai lệch bất thường (ví dụ lưu lượng tăng đột biến, kết nối lạ) sẽ đánh dấu nghi vấn.
- Stateful protocol analysis: kiểm tra xem gói tin có tuân thủ đúng chuẩn giao thức (TCP/IP, HTTP…) hay không, phát hiện các gói tin bị giả mạo, sai lệch cấu trúc.
- Threat intelligence/reputation: đối chiếu địa chỉ IP, domain nguồn với danh sách “danh tiếng xấu” được cập nhật từ các nguồn dữ liệu toàn cầu.
Ra quyết định và phản ứng (Response)
Khi phát hiện gói tin/lưu lượng nghi ngờ là tấn công, IPS sẽ tự động thực hiện một hoặc nhiều hành động:
- Drop packet: loại bỏ ngay gói tin độc hại, không cho đi tiếp.
- Reset connection: ngắt kết nối TCP đang bị nghi ngờ.
- Block IP/Session: chặn địa chỉ IP nguồn hoặc toàn bộ phiên kết nối trong một khoảng thời gian.
- Quarantine: cách ly thiết bị/host bị nghi nhiễm ra khỏi mạng.
- Alert: gửi cảnh báo tới quản trị viên/hệ thống SIEM để theo dõi, xử lý sâu hơn.
Ghi log và cập nhật (Logging & Update)
Mọi sự kiện đều được ghi log chi tiết phục vụ điều tra, báo cáo. Đồng thời, cơ sở dữ liệu chữ ký và các luật (rules) được cập nhật liên tục để nhận diện các biến thể tấn công mới, đảm bảo hệ thống luôn “theo kịp” các mối đe dọa mới nhất.
Vai trò của hệ thống IPS
IPS là hệ thống ngăn chặn xâm nhập, đóng vai trò quan trọng trong việc bảo vệ hạ tầng mạng trước các nguy cơ tấn công. Dưới đây là những vai trò chính:
Phát hiện và ngăn chặn tấn công theo thời gian thực
IPS liên tục giám sát lưu lượng mạng, phân tích các gói tin để phát hiện dấu hiệu bất thường hoặc hành vi tấn công (như SQL Injection, DDoS, Malware, Brute Force…). Khi phát hiện mối đe dọa, hệ thống sẽ tự động chặn đứng ngay lập tức, không để tấn công xâm nhập sâu vào hệ thống.
Bảo vệ chủ động (Proactive Security)
Khác với IDS (chỉ phát hiện và cảnh báo), IPS có khả năng chủ động can thiệp – tự động drop gói tin độc hại, reset kết nối hoặc chặn địa chỉ IP nguồn tấn công mà không cần chờ quản trị viên xử lý thủ công.
Ngăn chặn khai thác lỗ hổng (Exploit Prevention)
IPS sử dụng cơ sở dữ liệu chữ ký (signature-based) và phân tích hành vi (behavior-based) để nhận diện các mẫu tấn công đã biết lẫn các biến thể mới, giúp vá “lỗ hổng ảo” (virtual patching) cho các hệ thống chưa kịp cập nhật bản vá chính thức.
Bảo vệ tính toàn vẹn và sẵn sàng của dữ liệu
Bằng cách ngăn chặn các cuộc tấn công như DDoS, ransomware hay chiếm quyền điều khiển, IPS giúp đảm bảo hệ thống luôn hoạt động ổn định, dữ liệu không bị đánh cắp, sửa đổi trái phép.
Hỗ trợ tuân thủ quy định (Compliance)
Nhiều tiêu chuẩn bảo mật (PCI DSS, ISO 27001…) yêu cầu doanh nghiệp triển khai giải pháp phòng chống xâm nhập, IPS giúp tổ chức đáp ứng các yêu cầu này.
Giảm tải cho đội ngũ IT/Security
Nhờ khả năng tự động hóa việc phát hiện – ngăn chặn, IPS giúp giảm bớt khối lượng công việc giám sát thủ công, cho phép đội ngũ an ninh mạng tập trung vào các vấn đề phức tạp hơn.
Trên đây là 1 vài thông tin quan trọng về IPS là hệ thống là gì? IPS là giải pháp bảo mật quan trọng giúp doanh nghiệp chủ động phát hiện và ngăn chặn các cuộc tấn công mạng ngay từ giai đoạn đầu, giảm thiểu tối đa rủi ro thiệt hại về dữ liệu và hệ thống. Việc hiểu rõ bản chất, cơ chế hoạt động cũng như các loại IPS phổ biến sẽ giúp doanh nghiệp lựa chọn được giải pháp phù hợp với nhu cầu và quy mô của mình. Trong thời đại an ninh mạng luôn là ưu tiên hàng đầu, đầu tư vào một hệ thống IPS chất lượng chính là bước đi cần thiết để xây dựng nền tảng bảo mật vững chắc và bền vững lâu dài.